Exemplo de controle de calibração prático
12 de novembro de 2026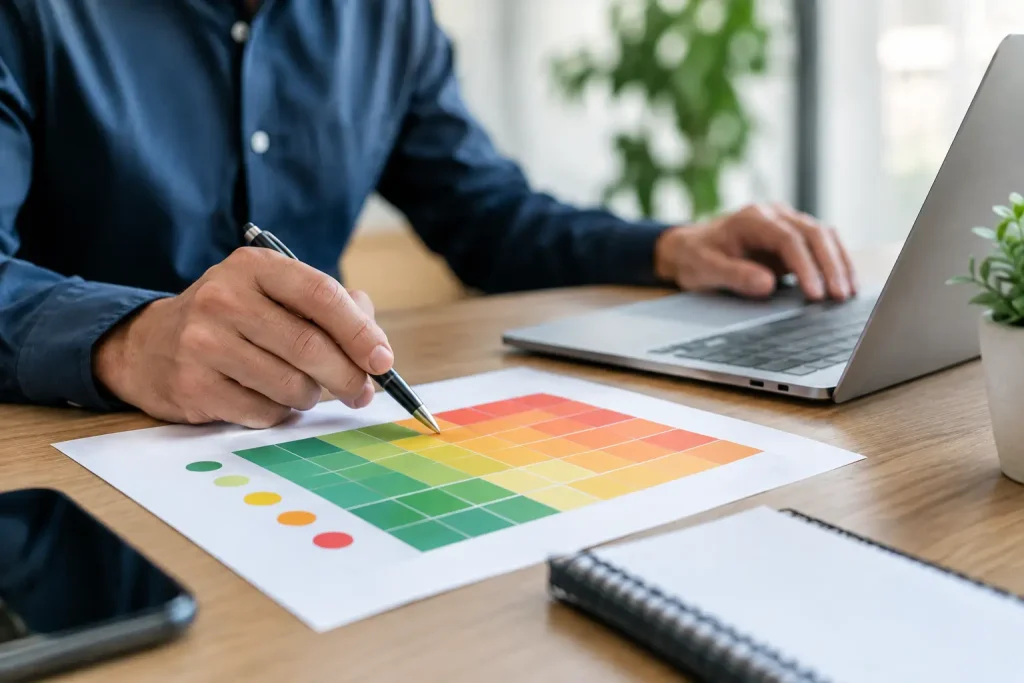
A expressão matriz riscos ISO costuma assustar gestores porque parece sinônimo de mais uma planilha para alimentar. Esse é justamente o erro. Quando bem construída, a matriz não existe para satisfazer auditoria: ela mostra onde a empresa pode falhar, o que pode comprometer resultado e qual ação merece atenção antes que o problema vire custo, atraso, acidente, reclamação ou não conformidade.
Nas normas ISO, pensar em riscos significa administrar a empresa com mais previsibilidade. Não significa prever o futuro, nem registrar todo evento possível. O objetivo é identificar situações relevantes, avaliar sua prioridade e agir de forma proporcional. Se a sua matriz tem dezenas de linhas genéricas, responsáveis indefinidos e ações que ninguém acompanha, ela virou burocracia. Se orienta decisões reais, ela virou gestão.
O que é uma matriz de riscos ISO na prática
A matriz de riscos é uma ferramenta visual para avaliar e priorizar riscos e oportunidades que afetam o sistema de gestão. Ela organiza, em uma mesma lógica, a chance de algo acontecer e a consequência caso aconteça. A partir dessa combinação, a empresa define controles, responsáveis, prazos e formas de verificar se a ação funcionou.
A ISO 9001 exige que a organização determine riscos e oportunidades ligados ao seu contexto, às partes interessadas e aos processos do sistema de gestão da qualidade. A ISO 14001, a ISO 45001 e a ISO 27001 aplicam o mesmo raciocínio com focos específicos: impactos ambientais, saúde e segurança ocupacional e segurança da informação. O princípio é comum, mas a análise não deve ser copiada de uma norma para outra.
Em uma empresa de serviços, por exemplo, a dependência de um profissional-chave pode causar atraso e perda de conhecimento. Em uma indústria, falha de equipamento ou matéria-prima fora de especificação pode interromper a produção. Em uma construtora, acidentes, descarte inadequado e fornecedores sem qualificação podem ter impacto direto no contrato. A matriz deve enxergar a operação como ela realmente funciona.
Risco não é só ameaça
A norma trabalha também com oportunidades. Um processo que depende de troca manual de e-mails, por exemplo, traz risco de perda de informação, prazo estourado e versões divergentes. Ao mesmo tempo, abre a oportunidade de centralizar demandas em um fluxo digital, reduzir retrabalho e melhorar a rastreabilidade.
Essa visão evita uma matriz pessimista, criada apenas para listar problemas. A pergunta útil não é somente “o que pode dar errado?”. Também é “onde uma mudança bem executada pode melhorar desempenho, atendimento ao cliente ou controle do processo?”.
Como montar uma matriz de riscos ISO que funcione
O melhor ponto de partida é o mapa de processos. Olhe para a jornada real: comercial, compras, produção ou prestação de serviço, logística, financeiro, gestão de pessoas e pós-venda. Depois, converse com quem executa cada etapa. O risco que aparece no procedimento nem sempre é o que trava o trabalho na prática.
Para cada processo, registre o evento de risco de forma clara. “Falha na qualidade” é vago demais. “Liberação de pedido com requisito técnico incompleto” permite entender causa, consequência e controle. A descrição precisa ajudar qualquer pessoa da equipe a identificar o cenário, sem depender da memória de quem preencheu a planilha.
Em seguida, avalie pelo menos dois critérios: probabilidade e impacto. Uma escala de 1 a 5 costuma ser suficiente para pequenas e médias empresas, desde que seus significados sejam definidos. Probabilidade 1 pode representar uma situação rara, enquanto 5 representa algo recorrente ou esperado. Impacto 1 pode ser um ajuste simples sem efeito externo; impacto 5 pode envolver perda de cliente, paralisação, acidente grave, multa ou descumprimento legal.
Multiplicar probabilidade por impacto gera uma pontuação que facilita a priorização. Mas a conta não substitui julgamento técnico. Um risco de baixa probabilidade e impacto muito alto, como incêndio, vazamento de dados ou acidente grave, pode exigir controles firmes mesmo com pontuação intermediária. Da mesma forma, vários riscos pequenos e frequentes podem somar um desperdício relevante para a empresa.
Uma matriz útil normalmente registra:
- processo e atividade envolvidos;
- risco, causa e consequência possível;
- controles já existentes;
- probabilidade, impacto e nível de prioridade;
- ação planejada, responsável e prazo;
- evidência de acompanhamento e resultado da ação.
Não é obrigatório colocar todos esses campos em uma única tela. O importante é manter conexão entre avaliação, decisão e evidência. Um software de gestão pode simplificar esse controle, principalmente quando a empresa precisa vincular riscos a indicadores, não conformidades, auditorias e planos de ação.
Defina critérios antes de avaliar
O problema mais comum não é a escala em si, mas a falta de critério. Se um gestor considera atraso de dois dias como impacto alto e outro considera como baixo, a classificação perde valor. Reserve um momento para alinhar exemplos reais da operação.
Também vale definir faixas de tratamento. Riscos baixos podem ser aceitos e monitorados no processo. Riscos médios podem demandar melhoria planejada. Riscos altos exigem ação priorizada, responsável definido e verificação mais próxima pela liderança. A regra deve ser simples o bastante para ser usada sem depender de consultoria a cada atualização.
Tratamento de riscos: agir sem criar controles inúteis
Depois de classificar o risco, a pergunta é direta: o que será feito? Há quatro caminhos comuns. A empresa pode eliminar a atividade que gera o risco, reduzir a probabilidade, reduzir o impacto ou aceitar o risco conscientemente quando o custo do controle não se justifica. Em alguns casos, pode transferir parte da exposição, como em seguros ou contratos com fornecedores. Transferir, porém, não elimina a responsabilidade de acompanhar.
A ação precisa atacar a causa mais relevante. Se o problema é erro recorrente na emissão de pedidos, criar uma palestra genérica sobre atenção dificilmente resolve. Talvez seja necessário revisar campos obrigatórios, aprovações, treinamento prático, integração entre sistemas ou critérios de conferência. Controle eficiente é aquele que reduz a possibilidade de falha sem travar a rotina.
Há um equilíbrio necessário. Exigir três assinaturas para uma compra simples pode reduzir um tipo de risco e criar outro: atraso, retrabalho e desvio do fluxo por urgência. A ISO não pede controle máximo para tudo. Pede controles adequados ao contexto, às obrigações aplicáveis e ao efeito esperado.
Exemplos de riscos por sistema de gestão
Na ISO 9001, um risco comum é a entrega fora do prazo por falha no planejamento da capacidade. A consequência pode ser insatisfação do cliente, multa contratual e retrabalho. Uma resposta viável inclui acompanhar carga de trabalho, revisar prazos prometidos e estabelecer gatilhos para redistribuição de demandas.
Na ISO 14001, uma empresa pode identificar o descarte incorreto de resíduos como risco ambiental e legal. O tratamento pode envolver identificação dos recipientes, treinamento da equipe, coleta por fornecedor autorizado e verificação dos comprovantes. Não basta dizer que há coleta seletiva: é preciso demonstrar que o fluxo funciona.
Na ISO 45001, a análise deve considerar perigos e riscos ocupacionais. Uma atividade com trabalho em altura, por exemplo, exige medidas técnicas, procedimentos, capacitação, equipamentos adequados e inspeções. A matriz não substitui a avaliação legalmente exigida de riscos ocupacionais, mas deve conversar com ela para evitar controles paralelos e inconsistentes.
Na ISO 27001, o acesso indevido a dados pode afetar confidencialidade, integridade e disponibilidade das informações. Senhas fracas, permissões excessivas e ausência de backup testado são causas frequentes. O plano de tratamento pode incluir gestão de acessos, autenticação adicional, treinamento e teste de restauração. Fazer backup sem testar a recuperação é confiar em uma evidência que pode falhar quando mais importa.
Como provar em auditoria que a matriz está viva
Auditor não procura uma planilha bonita. Procura coerência. Se a matriz aponta atraso como risco alto, a empresa precisa mostrar o que decidiu fazer, quem executa, como acompanha e qual resultado obteve. Indicadores, atas de reunião, registros de ação, alterações de processo, treinamentos e análises críticas podem servir como evidência, desde que estejam conectados ao risco.
A atualização também precisa seguir mudanças reais. Entrada de um novo cliente grande, compra de equipamento, troca de fornecedor, alteração legal, expansão de equipe, incidente de segurança ou implantação de sistema são gatilhos para revisar a matriz. Esperar apenas a auditoria anual transforma gestão de riscos em teatro documental.
Uma boa prática é revisar os riscos em reuniões de processo e na análise crítica da direção. Assim, decisões sobre investimento, recursos e prioridades deixam de ser intuitivas e passam a considerar exposição real. Para negócios menores, uma revisão trimestral pode ser suficiente em cenários estáveis. Processos críticos ou em mudança podem exigir acompanhamento mensal.
O erro que mais custa caro
Copiar uma matriz pronta da internet costuma gerar riscos genéricos, controles fictícios e nenhuma adesão da equipe. Modelos ajudam a começar, mas não conhecem seus clientes, suas falhas recorrentes, seu quadro de pessoal nem suas obrigações. A matriz precisa ser curta o bastante para ser mantida e completa o bastante para orientar decisões.
Na Isotec Consultoria, a lógica é simples: certificação não deve criar uma empresa paralela de documentos. Uma matriz de riscos ISO bem implantada reduz improvisos, organiza prioridades e dá mais segurança para crescer sem perder o controle. Comece pelos processos que mais afetam cliente, caixa, conformidade e pessoas. O próximo problema relevante quase nunca avisa quando vai acontecer, mas seus sinais geralmente já estão na operação.